Domain oberschenkelbandage.de kaufen?
Wir ziehen mit dem Projekt
oberschenkelbandage.de um.
Sind Sie am Kauf der Domain
oberschenkelbandage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain oberschenkelbandage.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
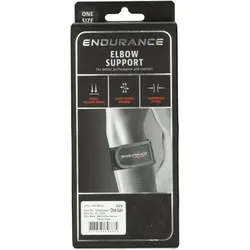
ENDURANCE Protech Tennis Ellenbogen-Stützbandage 1001 - blackSchütze deinen Ellenbogen und verbessere deine Spielleistung mit der ENDURANCE Protech Tennis Ellenbogen-Stützbandage. Diese innovative Bandage bietet nicht nur einen anatomischen Sitz, sondern sorgt auch dafür, dass du dich während des Spiels auf deine Technik konzentrieren kannst, ohne durch Schmerzen abgelenkt zu werden. Mit ihrem durchdachten Design unterstützt sie dich optimal und gibt dir das Vertrauen, das du auf dem Platz brauchst. Anatomischer Sitz für maximalen Komfort Die ENDURANCE Protech Bandage passt sich perfekt deiner Ellenbogenform an und gewährleistet so einen hohen Tragekomfort. Egal ob beim Training oder im Wettkampf, du wirst kaum spüren, dass du sie trägst. Druckpolster für gezielte Entlastung Das integrierte Druckpolster mindert den Druck auf den Ellenbogen und sorgt für eine spürbare Entlastung. So kannst du dich voll und ganz auf dein Spiel konzentrieren und Verletzungen effektiv vorbeugen. Praktische Verpackung Die Bandage wird in einer robusten PVC-Box geliefert, die nicht nur praktisch für den Transport ist, sondern auch dafür sorgt, dass du sie immer griffbereit hast, wenn du sie brauchst. Produktdetails Anatomischer Sitz: Passt sich optimal der Ellenbogenform an und sorgt für hohen Tragekomfort. Druckpolster: Reduziert den Druck auf den Ellenbogen und entlastet gezielt. Verpackung: Lieferung in einer praktischen PVC-Box für einfachen Transport. Hol dir jetzt die ENDURANCE Protech Ellenbogen-Stützbandage und spiel ohne Einschränkungen auf deinem besten Niveau!9,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
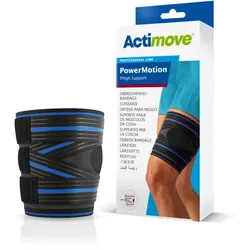
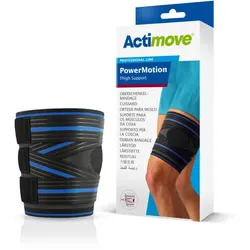
Actimove PowerMotion Oberschenkelbandage XLArtikelzustand: Neu Actimove® PowerMotion ist eine innovative, patentierte Oberschenkelbandage, die mit gezieltem Kompressionsverlauf geschwächte oder verletzte Oberschenkelmuskeln stützt und stabilisiert. Die Bandage wurde auf der Grund lage der TapingTechnik entwickelt. Actimove® PowerMotion kann die Blutzirkulation fördern, unterstützt den Rückgang von Schwellungen und Ödemen und schützt vor erneuter Überdehnung des verletzten Muskels. Eine speziell entwickelte Druckentlastungszone sorgt für reduzierte Kompression im hochempfindlichen Verletzungsbereich. Zusätzlich ermöglichen zwei einzigartige Yförmige Gurte eine individuelle Anpassung der Kompression im verletzten Muskelareal. Die Bandage beugt Verletzungen vor und fördert den Heilungsprozess. Das atmungsaktive Gestrick, die eigens entwickelte Druckentlastungszone sowie das Verschlusssystem aus zirkulären und Yförmigen Gurten sorgen für idealen Tragekomfort und optimalen Halt, der sich besonders bei sportlichen Aktivitäten bemerkbar macht. Actimove® PowerMotion kann problemlos ohne fremde Hilfe an und abgelegt werden. Durch gezielte Positionierung der Druckentlastungszone über dem verletzten Muskelbereich ist die Bandage vielseitig einsetzbar. Actimove® PowerMotion ist bei 30° C (Hand und Maschinenwäsche) waschbar. Nicht mit Naturkautschuklatex hergestellt. Anwenungsgebiete Muskelzerrungen und Blutergüsse kleinere Muskelfaserrisse Muskelverhärtungen (Myogelosen) des hinteren Oberschenkel- oder Quadrizepsmuskels Anwendungsdauer: mehrere Wochen Größentabelle Herstellernr. Größe Oberschenkelumfang* PZN 7286706 S 41 – 45 cm 17948565 7286707 M 45 – 50 cm 17948571 7286708 L 50 – 56 cm 17948588 7286709 XL 56 – 63 cm 17948594 7286710 XXL 63 – 70 cm 17948602 *Oberschenkelumfang in der Mitte des Oberschenkels messen (bei einer Beugung von 30°). Hilfsmittelnummer: 05.06.01.1001113,79 €*Versand: 4,89 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann eine Rehabilitationsbandage bei der Genesung nach Verletzungen unterstützen? Welche Funktionen und Vorteile bietet eine Rehabilitationsbandage?
Eine Rehabilitationsbandage kann die betroffene Stelle stabilisieren und entlasten, um eine korrekte Heilung zu fördern. Sie kann auch die Durchblutung verbessern und Schmerzen lindern. Zudem bietet sie Unterstützung bei der Wiederherstellung der Beweglichkeit und Kraft nach einer Verletzung. **
-
Was sind Knieschoner?
Knieschoner sind Schutzausrüstung, die um das Knie getragen wird, um es vor Verletzungen zu schützen. Sie werden oft von Sportlern, insbesondere in Sportarten wie Volleyball, Basketball oder Skateboarding, verwendet, bei denen das Knie stark beansprucht wird. Knieschoner bestehen in der Regel aus einem gepolsterten Material, das Stöße und Stürze abfedert. **

Was sind die allgemeinen Anwendungsempfehlungen für eine Gelenkbandage?
Gelenkbandagen sollten eng am Körper sitzen, aber nicht einschnüren. Sie sollten während körperlicher Aktivitäten getragen werden, um das Gelenk zu stabilisieren und zu entlasten. Nach dem Tragen sollte die Bandage regelmäßig gereinigt und an der Luft getrocknet werden. **
Welche Größe für Knieschoner?
Welche Größe für Knieschoner? Um die richtige Größe für Knieschoner zu finden, ist es wichtig, den Umfang des Knies zu messen. Dafür sollte man ein flexibles Maßband verwenden und den Umfang etwa 10 cm oberhalb der Kniescheibe messen. Anhand dieser Messung kann man dann die passende Größe in der Größentabelle des Herstellers finden. Es ist wichtig, dass die Knieschoner eng anliegen, aber nicht einschneiden, um einen optimalen Schutz und Tragekomfort zu gewährleisten. Bei Unsicherheiten bezüglich der Größe ist es ratsam, sich an den Kundenservice des Herstellers zu wenden, um eine individuelle Beratung zu erhalten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ENDURANCE Protech Knie-Stützbandage 1001 - blackMaximiere deinen Komfort und deine Leistung beim Sport - mit der ENDURANCE Protech Knie-Stützbandage 1001 in Schwarz bist du bestens gerüstet. Diese Bandage bietet nicht nur Unterstützung, sondern sorgt auch dafür, dass du dich während deines Trainings ganz auf deine Ziele konzentrieren kannst. Anatomische Passform Diese Stützbandage wurde speziell entwickelt, um sich optimal an die Form deines Knies anzupassen. Dadurch wird ein angenehmer Tragekomfort gewährleistet, der dir Bewegungsfreiheit und Sicherheit bietet, egal ob beim Laufen, Radfahren oder im Fitnessstudio. Druckpolster für gezielte Entlastung Das integrierte Druckpolster verteilt den Druck gleichmäßig auf das Knie und reduziert unangenehme Belastungen. So kannst du dein Training ohne Einschränkungen genießen und Verletzungen vorbeugen. Praktische Verpackung Die Knie-Stützbandage kommt in einer stabilen PVC-Box, die nicht nur praktisch ist, sondern auch dafür sorgt, dass dein Produkt immer sicher verstaut ist. Ideal für unterwegs oder im Sporttasche. Produktdetails Anatomische Passform: Optimaler Tragekomfort und Bewegungsfreiheit. Druckpolster: Reduziert Druck und beugt Verletzungen vor. Verpackung: Praktische PVC-Box für sicheren Transport. Hol dir die ENDURANCE Protech Knie-Stützbandage für maximale Unterstützung beim Training - du wirst den Unterschied spüren!11,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
ENDURANCE Protech Tennis Ellenbogen-Stützbandage 1001 - blackSchütze deinen Ellenbogen und verbessere deine Spielleistung mit der ENDURANCE Protech Tennis Ellenbogen-Stützbandage. Diese innovative Bandage bietet nicht nur einen anatomischen Sitz, sondern sorgt auch dafür, dass du dich während des Spiels auf deine Technik konzentrieren kannst, ohne durch Schmerzen abgelenkt zu werden. Mit ihrem durchdachten Design unterstützt sie dich optimal und gibt dir das Vertrauen, das du auf dem Platz brauchst. Anatomischer Sitz für maximalen Komfort Die ENDURANCE Protech Bandage passt sich perfekt deiner Ellenbogenform an und gewährleistet so einen hohen Tragekomfort. Egal ob beim Training oder im Wettkampf, du wirst kaum spüren, dass du sie trägst. Druckpolster für gezielte Entlastung Das integrierte Druckpolster mindert den Druck auf den Ellenbogen und sorgt für eine spürbare Entlastung. So kannst du dich voll und ganz auf dein Spiel konzentrieren und Verletzungen effektiv vorbeugen. Praktische Verpackung Die Bandage wird in einer robusten PVC-Box geliefert, die nicht nur praktisch für den Transport ist, sondern auch dafür sorgt, dass du sie immer griffbereit hast, wenn du sie brauchst. Produktdetails Anatomischer Sitz: Passt sich optimal der Ellenbogenform an und sorgt für hohen Tragekomfort. Druckpolster: Reduziert den Druck auf den Ellenbogen und entlastet gezielt. Verpackung: Lieferung in einer praktischen PVC-Box für einfachen Transport. Hol dir jetzt die ENDURANCE Protech Ellenbogen-Stützbandage und spiel ohne Einschränkungen auf deinem besten Niveau!9,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Actimove PowerMotion Oberschenkelbandage XLArtikelzustand: Neu Actimove® PowerMotion ist eine innovative, patentierte Oberschenkelbandage, die mit gezieltem Kompressionsverlauf geschwächte oder verletzte Oberschenkelmuskeln stützt und stabilisiert. Die Bandage wurde auf der Grund lage der TapingTechnik entwickelt. Actimove® PowerMotion kann die Blutzirkulation fördern, unterstützt den Rückgang von Schwellungen und Ödemen und schützt vor erneuter Überdehnung des verletzten Muskels. Eine speziell entwickelte Druckentlastungszone sorgt für reduzierte Kompression im hochempfindlichen Verletzungsbereich. Zusätzlich ermöglichen zwei einzigartige Yförmige Gurte eine individuelle Anpassung der Kompression im verletzten Muskelareal. Die Bandage beugt Verletzungen vor und fördert den Heilungsprozess. Das atmungsaktive Gestrick, die eigens entwickelte Druckentlastungszone sowie das Verschlusssystem aus zirkulären und Yförmigen Gurten sorgen für idealen Tragekomfort und optimalen Halt, der sich besonders bei sportlichen Aktivitäten bemerkbar macht. Actimove® PowerMotion kann problemlos ohne fremde Hilfe an und abgelegt werden. Durch gezielte Positionierung der Druckentlastungszone über dem verletzten Muskelbereich ist die Bandage vielseitig einsetzbar. Actimove® PowerMotion ist bei 30° C (Hand und Maschinenwäsche) waschbar. Nicht mit Naturkautschuklatex hergestellt. Anwenungsgebiete Muskelzerrungen und Blutergüsse kleinere Muskelfaserrisse Muskelverhärtungen (Myogelosen) des hinteren Oberschenkel- oder Quadrizepsmuskels Anwendungsdauer: mehrere Wochen Größentabelle Herstellernr. Größe Oberschenkelumfang* PZN 7286706 S 41 – 45 cm 17948565 7286707 M 45 – 50 cm 17948571 7286708 L 50 – 56 cm 17948588 7286709 XL 56 – 63 cm 17948594 7286710 XXL 63 – 70 cm 17948602 *Oberschenkelumfang in der Mitte des Oberschenkels messen (bei einer Beugung von 30°). Hilfsmittelnummer: 05.06.01.1001113,79 €*Versand: 4,89 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Actimove PowerMotion Oberschenkelbandage XXLArtikelzustand: Neu Actimove® PowerMotion ist eine innovative, patentierte Oberschenkelbandage, die mit gezieltem Kompressionsverlauf geschwächte oder verletzte Oberschenkelmuskeln stützt und stabilisiert. Die Bandage wurde auf der Grund lage der TapingTechnik entwickelt. Actimove® PowerMotion kann die Blutzirkulation fördern, unterstützt den Rückgang von Schwellungen und Ödemen und schützt vor erneuter Überdehnung des verletzten Muskels. Eine speziell entwickelte Druckentlastungszone sorgt für reduzierte Kompression im hochempfindlichen Verletzungsbereich. Zusätzlich ermöglichen zwei einzigartige Yförmige Gurte eine individuelle Anpassung der Kompression im verletzten Muskelareal. Die Bandage beugt Verletzungen vor und fördert den Heilungsprozess. Das atmungsaktive Gestrick, die eigens entwickelte Druckentlastungszone sowie das Verschlusssystem aus zirkulären und Yförmigen Gurten sorgen für idealen Tragekomfort und optimalen Halt, der sich besonders bei sportlichen Aktivitäten bemerkbar macht. Actimove® PowerMotion kann problemlos ohne fremde Hilfe an und abgelegt werden. Durch gezielte Positionierung der Druckentlastungszone über dem verletzten Muskelbereich ist die Bandage vielseitig einsetzbar. Actimove® PowerMotion ist bei 30° C (Hand und Maschinenwäsche) waschbar. Nicht mit Naturkautschuklatex hergestellt. Anwenungsgebiete Muskelzerrungen und Blutergüsse kleinere Muskelfaserrisse Muskelverhärtungen (Myogelosen) des hinteren Oberschenkel- oder Quadrizepsmuskels Anwendungsdauer: mehrere Wochen Größentabelle Herstellernr. Größe Oberschenkelumfang* PZN 7286706 S 41 – 45 cm 17948565 7286707 M 45 – 50 cm 17948571 7286708 L 50 – 56 cm 17948588 7286709 XL 56 – 63 cm 17948594 7286710 XXL 63 – 70 cm 17948602 *Oberschenkelumfang in der Mitte des Oberschenkels messen (bei einer Beugung von 30°). Hilfsmittelnummer: 05.06.01.1001113,79 €*Versand: 4,89 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine Rehabilitationsbandage bei der Genesung nach Verletzungen unterstützen? Welche Funktionen und Vorteile bietet eine Rehabilitationsbandage?
Eine Rehabilitationsbandage kann die betroffene Stelle stabilisieren und entlasten, um eine korrekte Heilung zu fördern. Sie kann auch die Durchblutung verbessern und Schmerzen lindern. Zudem bietet sie Unterstützung bei der Wiederherstellung der Beweglichkeit und Kraft nach einer Verletzung. **
-
Was sind Knieschoner?
Knieschoner sind Schutzausrüstung, die um das Knie getragen wird, um es vor Verletzungen zu schützen. Sie werden oft von Sportlern, insbesondere in Sportarten wie Volleyball, Basketball oder Skateboarding, verwendet, bei denen das Knie stark beansprucht wird. Knieschoner bestehen in der Regel aus einem gepolsterten Material, das Stöße und Stürze abfedert. **
-
Was sind die allgemeinen Anwendungsempfehlungen für eine Gelenkbandage?
Gelenkbandagen sollten eng am Körper sitzen, aber nicht einschnüren. Sie sollten während körperlicher Aktivitäten getragen werden, um das Gelenk zu stabilisieren und zu entlasten. Nach dem Tragen sollte die Bandage regelmäßig gereinigt und an der Luft getrocknet werden. **
-
Welche Größe für Knieschoner?
Welche Größe für Knieschoner? Um die richtige Größe für Knieschoner zu finden, ist es wichtig, den Umfang des Knies zu messen. Dafür sollte man ein flexibles Maßband verwenden und den Umfang etwa 10 cm oberhalb der Kniescheibe messen. Anhand dieser Messung kann man dann die passende Größe in der Größentabelle des Herstellers finden. Es ist wichtig, dass die Knieschoner eng anliegen, aber nicht einschneiden, um einen optimalen Schutz und Tragekomfort zu gewährleisten. Bei Unsicherheiten bezüglich der Größe ist es ratsam, sich an den Kundenservice des Herstellers zu wenden, um eine individuelle Beratung zu erhalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.